APPVIEWX × CYBERLION | MACHINE & AGENT IDENTITY SECURITY
זהויות מכונה וסוכני AI , בפלטפורמה אחת AppViewX מעניקה נראות, אוטומציה וממשל על תעודות, מפתחות, זהויות מכונה וסוכני AI , ומסייעת לבנות אמון דיגיטלי שמוכן לשינויי קריפטוגרפיה ולעידן ה־Post-Quantum .
APPVIEWX · CERTIFICATE LIFECYCLE MANAGEMENT
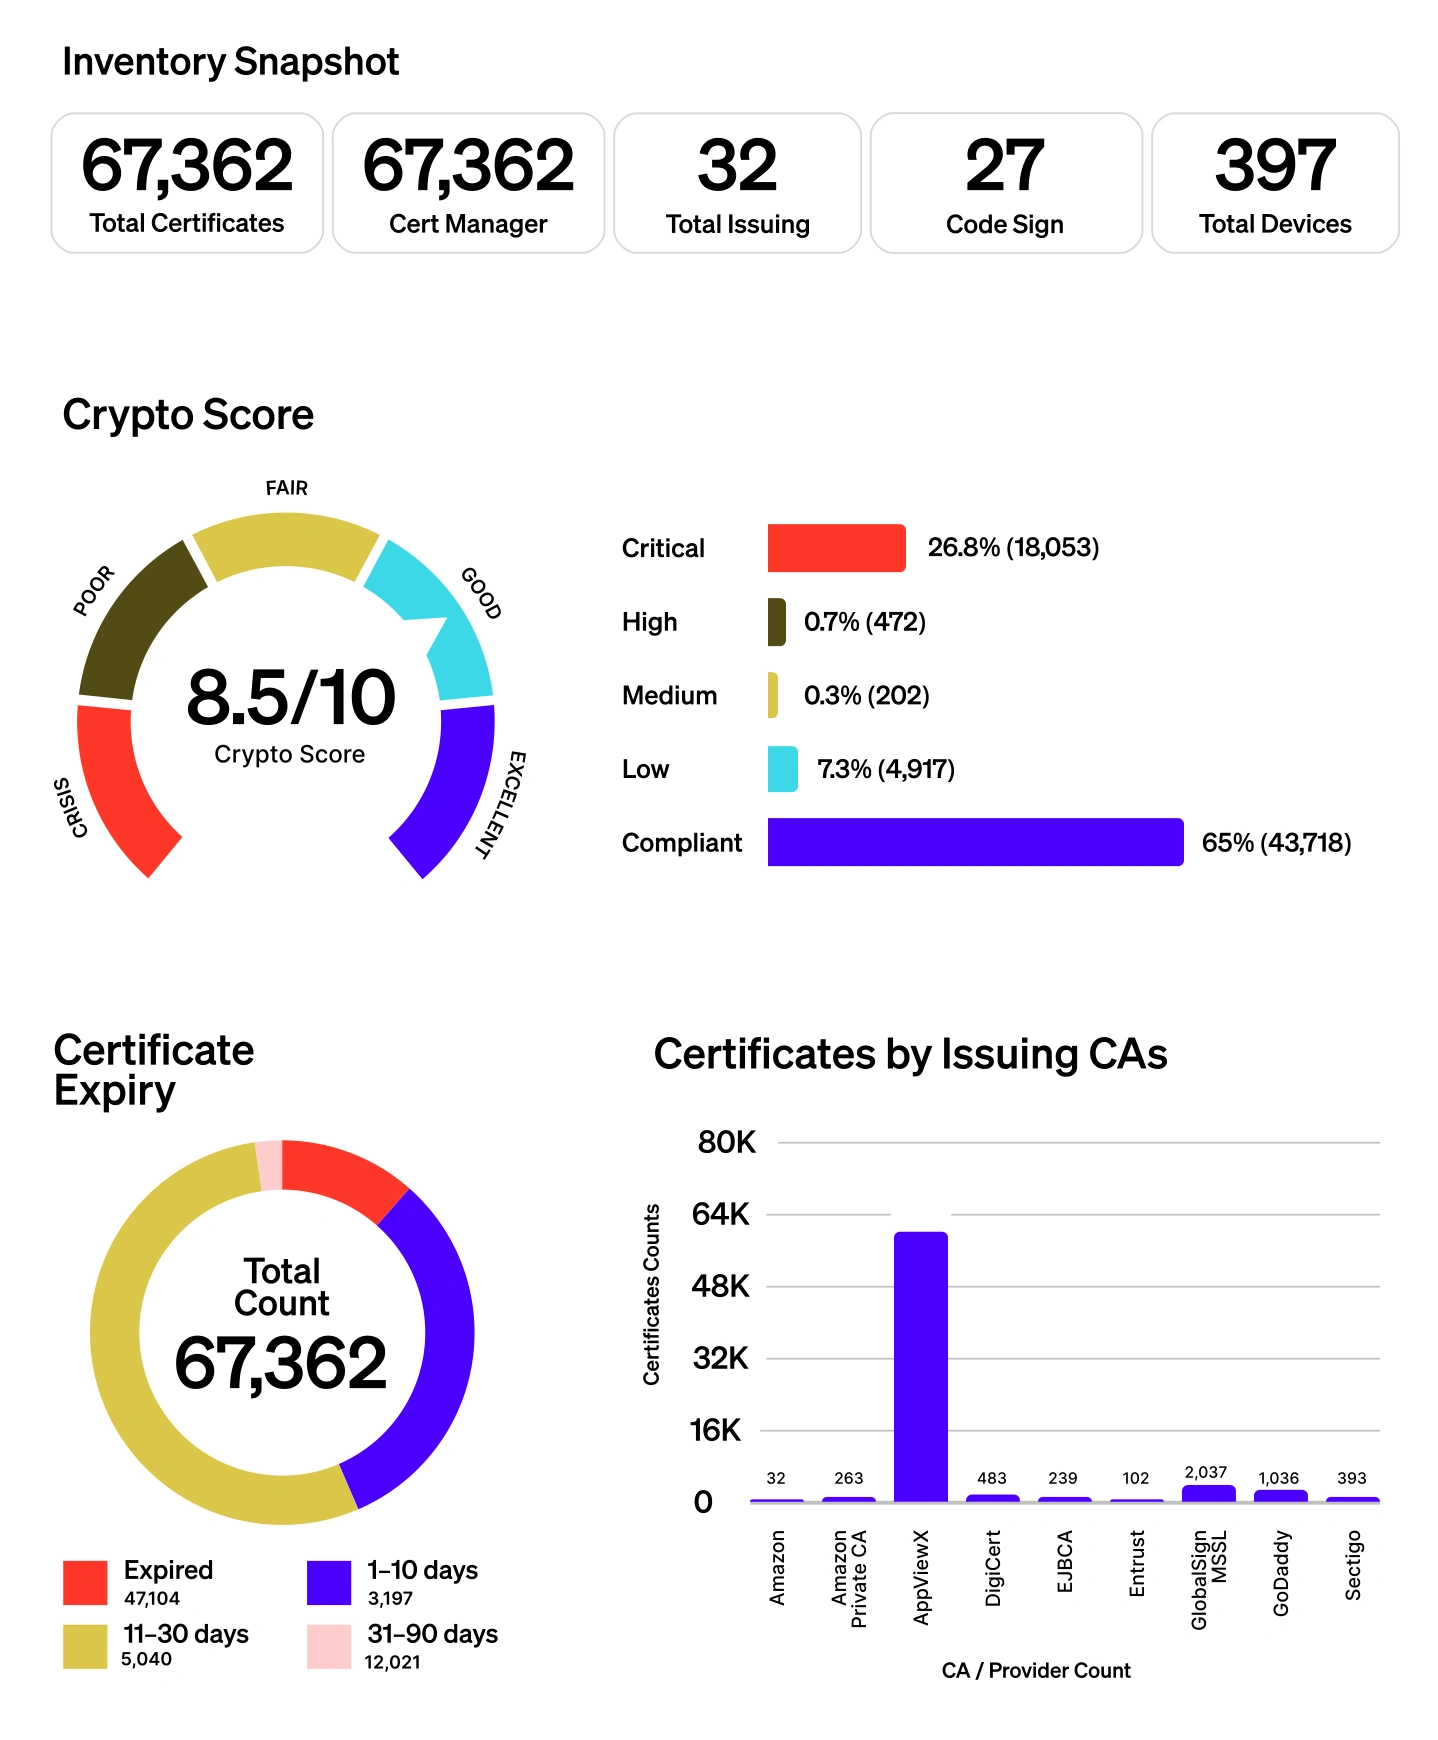
מבט על CLM · המחשת ממשק רשמית של AppViewX , עם נתוני הדגמה. להגדלת צילום המוצר↗ זהויות מכונה + סוכני AI נראות ומדיניות משותפות, עם בקרה ייעודית לכל תחום.
גילוי אוטומציה ממשל Crypto-Agility PQC Readiness נקודת המבט של CYBERLION
אמון דיגיטלי חייב להיות מנוהל, לא ידני תעודות, מפתחות וזהויות לא־אנושיות נמצאים ביישומים, בענן, במכשירים, ב־Kubernetes ובתהליכי DevOps . אליהם מצטרפים סוכני AI שפועלים מול מערכות ומידע ארגוני. AppViewX מרכזת את הנראות, המדיניות והאוטומציה לניהול האמון הזה בצורה עקבית.
✓ תמונה מרכזית של זהויות, תעודות ומפתחות. ✓ אוטומציה של תהליכים ידניים ומועדים לשגיאות. ✓ מדיניות ובקרה שמתאימות לסביבה המשתנה. AVX PLATFORM · שני תחומים, בסיס משותף
ממפים יחד את הצורך, את הבעלות על הזהויות ואת נקודות החיבור לסביבת הארגון.
מבט מקרוב · CERTIFICATE LIFECYCLE MANAGEMENT
מחזור חיים מלא לתעודות, ללא נקודות עיוורות ✓ ניהול תעודות ציבוריות ופרטיות. ✓ תמיכה בענן, בסביבות Hybrid ו־On-Prem . ✓ מדיניות, בקרת גישה, התראות ודוחות. ✓ חיבור ל־DevOps , ענן, HSM וכלי ITSM . 01 Discover גילוי תעודות וזהויות מכונה.
02 Issue הנפקה בהתאם למדיניות.
03 Deploy התקנה והפצה למערכות.
04 Monitor מעקב אחר תוקף ומצב.
05 Renew חידוש והחלפת מפתחות.
06 במובייל מוצג אזור ממוקד. ניתן לפתוח את התמונה המלאה ולהגדיל את הפרטים.
מבט על CLM · המחשת ממשק רשמית של AppViewX , עם נתוני הדגמה. להגדלת צילום המוצר↗ צילום ויכולות: עמוד CLM הרשמי של AppViewX . ↗
מוכנות לשינוי · בקצב שלכם
מוכנים למחזורי תעודות קצרים ולעידן ה־Post-Quantum מוכנות ל־47 יום ✓ גילוי מלא של תעודות ובעלי אחריות. ✓ חידוש, התקנה ו־Domain Control Validation באוטומציה. ✓ צמצום התלות בתהליכים ידניים. Crypto-Agility ו־PQC ✓ גילוי אלגוריתמים, מפתחות ותלויות קריפטוגרפיות. ✓ יצירת Cryptographic Bill of Materials · CBOM . ✓ הערכת סיכונים, מדיניות ותוכנית מעבר לקריפטוגרפיה חדשה. 200 יום 15.03.2026 תוקף מרבי 100 יום 15.03.2027 תוקף מרבי 47 יום 15.03.2029 תוקף מרבי תוקף מרבי לתעודות TLS ציבוריות חדשות לפי לוח הזמנים של CA/Browser Forum ; אין מדובר בתוקף של כל סוגי התעודות. ללוח הזמנים הרשמי · SC081v3 ↗
התאמת יכולות PQC , אלגוריתמים ומודולים תלויה בגרסה, ברישוי ובמערכות המשולבות.
סל הפתרונות המלא
בחרו תחום כדי להכיר את המוצרים AVX Platform היא השכבה המשותפת. בחרו באחת משתי הלשוניות כדי לראות את מוצרי הליבה והמודולים הרלוונטיים.
01 02 זהויות מכונה מוצר ליבה CLM ניהול ואוטומציה של מחזור חיי תעודות וזהויות מכונה.
לפרטי המוצר↗ מוצר ליבה PKI הנפקה וניהול תעודות Private Trust במודל PKI-as-a-Service , עם יכולות מוכנות ל־PQC .
לפרטי המוצר↗ מוצר ליבה Code Signing אבטחת תהליכי חתימה על תוכנה, קושחה וקונטיינרים.
לפרטי המוצר↗ מוצר ליבה SSH גילוי, החלפה וממשל של מפתחות ותעודות SSH .
לפרטי המוצר↗ מוצר ליבה ADC אוטומציה ואורקסטרציה של תשתיות Application Delivery .
לפרטי המוצר↗ מודול ייעודי KUBE ניהול תעודות ב־Kubernetes וחיבור בין צוותי DevOps ואבטחה.
לפרטי המוצר↗ מודול ייעודי DDI ניהול רישום, חידוש והוצאה משימוש של דומיינים ובקרות אבטחה קשורות.
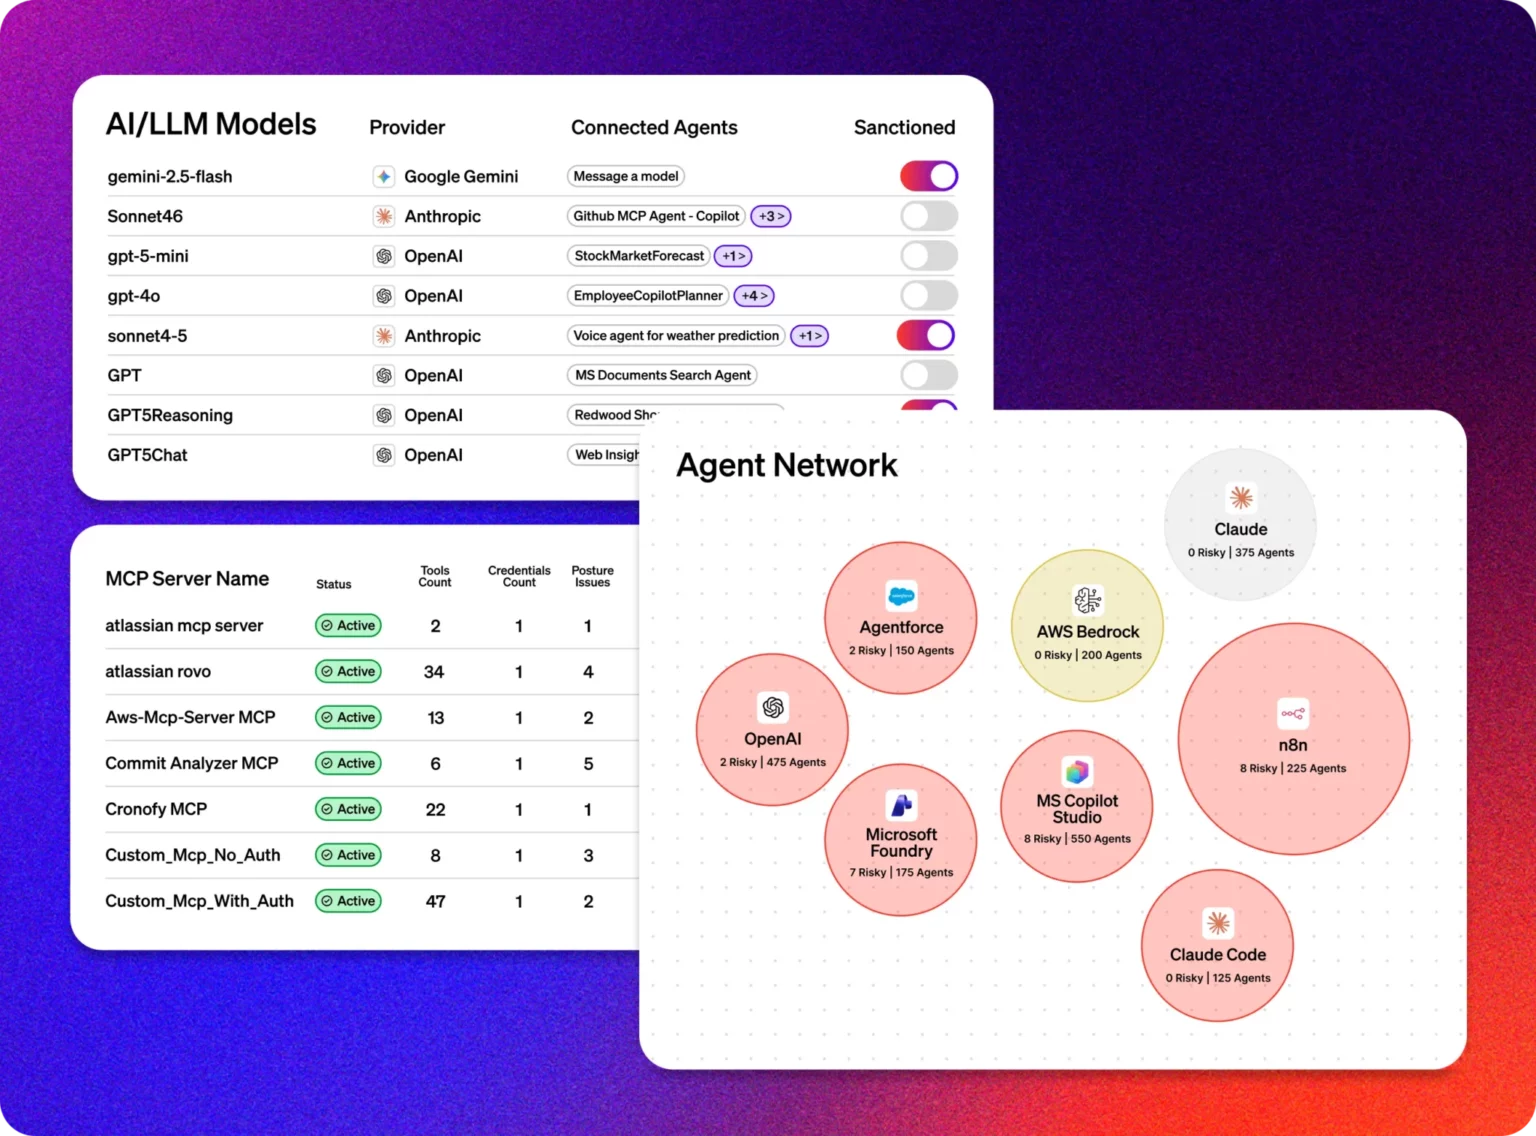
לפרטי המוצר↗ זהויות סוכנים מוצר ליבה Agent Identity Security גילוי, ממשל, בקרת גישה וניטור של סוכני AI .
✓ מיפוי AIBOM של בעלים, פרטי גישה, כלים ומודלים. ✓ מדיניות לפי משימה וגישה זמנית בהרשאה מינימלית. ✓ ניטור פעילות בזמן אמת ובקרה על MCP . המחשת מוצר רשמית של AppViewX · נתוני הדגמה.להגדלת צילום המוצר↗ היכולות, שיטות הפריסה והאינטגרציות תלויות במוצר, בגרסה, ברישוי ובתצורה שנבחרו. CyberLion תסייע לבדוק את ההתאמה.
PKI + CLM
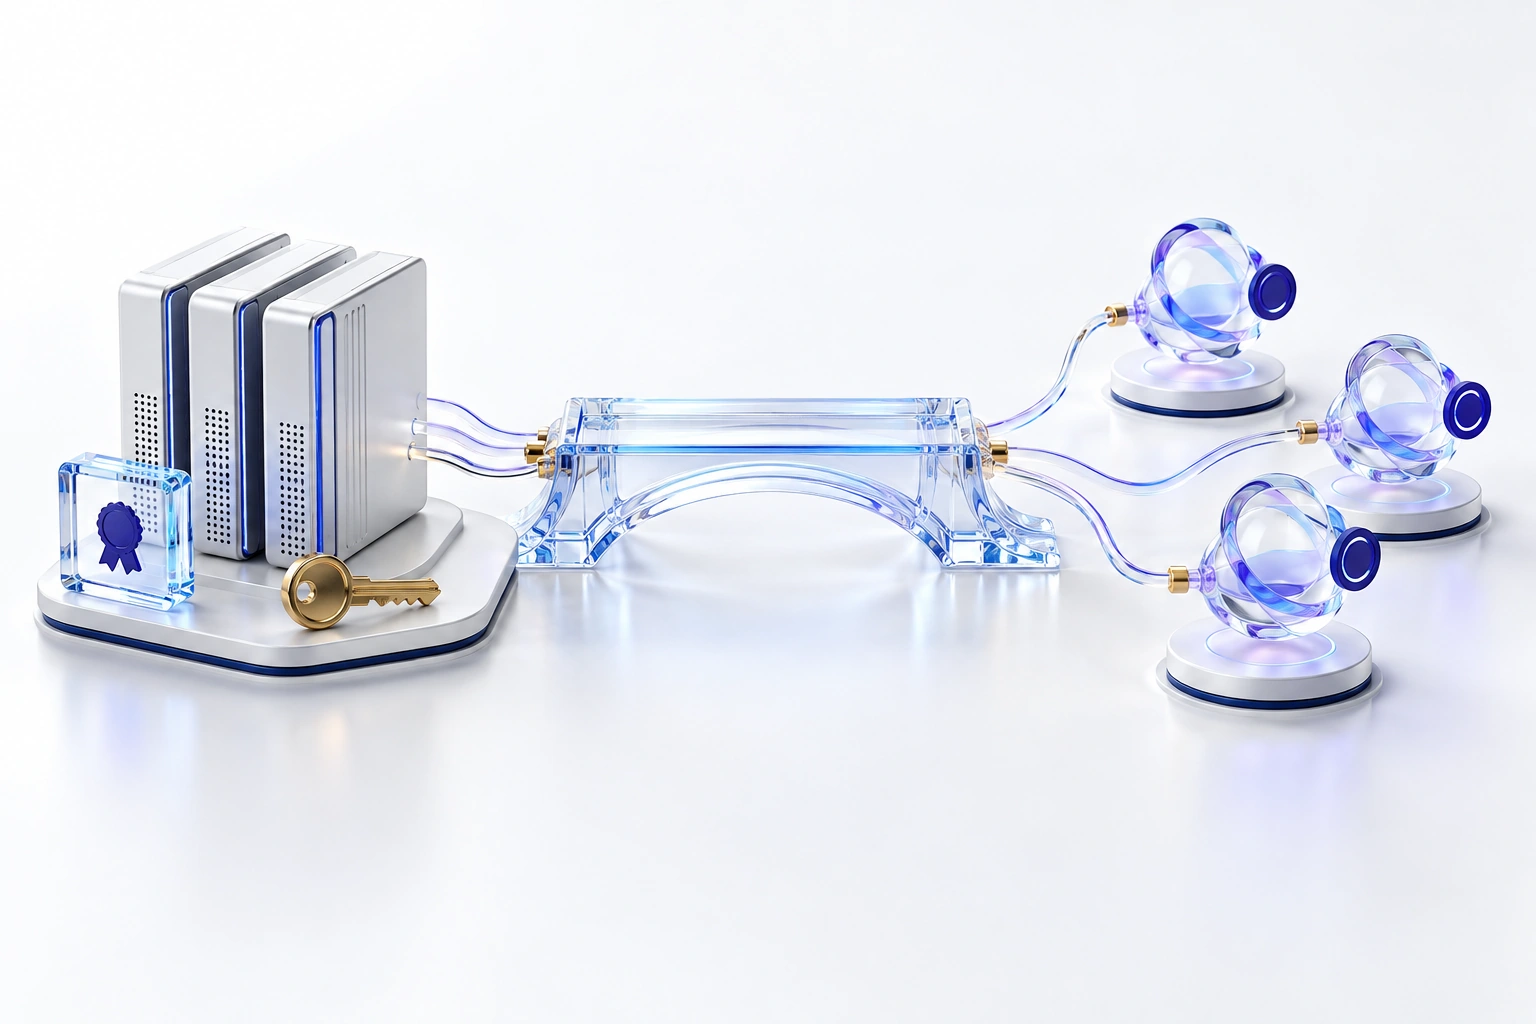
יצירת אמון וניהולו, באותה פלטפורמה PKI PKI יוצרת את סמכות האמון ומנפיקה תעודות. היא הבסיס לזהויות ולתקשורת מבוססת אמון בארגון.
CLM CLM מגלה, מפיצה, מחדשת, מבטלת ומנהלת תעודות לאורך חייהן — גם מול רשויות ציבוריות וגם מול PKI פרטי.
Root of Trustסמכות האמון
Certificateתעודה דיגיטלית
Systemמערכת או שרת
Applicationיישום או שירות
התרשים מציג מסלול אמון מושגי. PKI ו־CLM משלימות זו את זו; החיבור מותאם לארכיטקטורה הארגונית.
מתחילים בצורך שלכם
מה תרצו להפוך לאוטומטי ומבוקר? צמצום השבתות עקב תעודות שפג תוקפן. אוטומציה של Certificate Lifecycle Management . מודרניזציה או מעבר מתשתיות PKI קיימות. היערכות לתוקף תעודות קצר יותר. בניית Crypto-Agility ומוכנות ל־PQC . ניהול תעודות ב־Kubernetes וב־DevOps . ניהול מפתחות וגישה ב־SSH . אבטחת תהליכי Code Signing . גילוי וממשל של סוכני AI . פריסה ואינטגרציות
ניהול אמון בסביבה שכבר קיימת אצלכם CLM תומכת במודלי הפריסה הבאים, לפי צורכי התפעול, התשתית והרגולציה של הארגון.
SaaS שירות מנוהל בענן.
Private Cloud פריסה בענן הפרטי של הארגון.
Hybrid חיבור בין ענן לתשתית מקומית.
On-Prem פריסה בתשתית הארגונית.
חיבור לתהליכי העבודה שלכם Certificate Authorities Cloud Platforms Kubernetes & Containers HSM DevOps & CI/CD Load Balancers ITSM & Security מאמתים יחד את המערכות, הגרסאות ושיטת החיבור הנדרשות. לא כל אינטגרציה או מודל פריסה זמינים בכל מוצר.
אמון שאפשר לבדוק
מקורות ברורים. בחירה מקצועית. AppViewX Trust Center מידע רשמי של היצרן על אבטחה ותאימות, עם אפשרות לעיין במסמכים הזמינים ולבקש מידע נוסף בהתאם להרשאות.
מוצרים ויכולות, ממקור ראשון התוכן נבדק מול אתר AppViewX ותיעוד גרסה 2026.3.0. בחירת רכיבים, מודולים ואינטגרציות נעשית לפי הצורך הארגוני.
להעמקה מקצועית CYBERLION · מתחילים בצורך שלכם
בנו בסיס אמון שמוכן ל־AI , לענן ולשינוי הקריפטוגרפי הבא CyberLion תסייע למפות את סביבת התעודות, המפתחות וזהויות המכונה והסוכנים, ולהתאים את רכיבי AppViewX לצורכי הארגון.
AppViewX · המחשת ממשק רשמיתהגדלה לגודל המקורי סגירת תמונה ×
תמונת מוצר רשמית עם נתוני הדגמה. ניתן להגדיל ולגלול בתוך התמונה. לחצו Escape לסגירה.