הצורך
נכסים וממצאים מפוזרים על פני מספר עננים.
ACCUKNOX × CYBERLION | ZERO TRUST CNAPP
מהקוד ועד זמן הריצה — נראות, הקשר ואכיפה בפלטפורמה אחת.
AccuKnox מאחדת אבטחת קוד, ענן, Kubernetes, עומסי עבודה ו־AI, ומאפשרת לארגונים לזהות סיכונים, לתעדף אותם לפי ההקשר בפועל ולאכוף מדיניות Zero Trust בזמן ריצה.
נקודת המבט של CyberLion
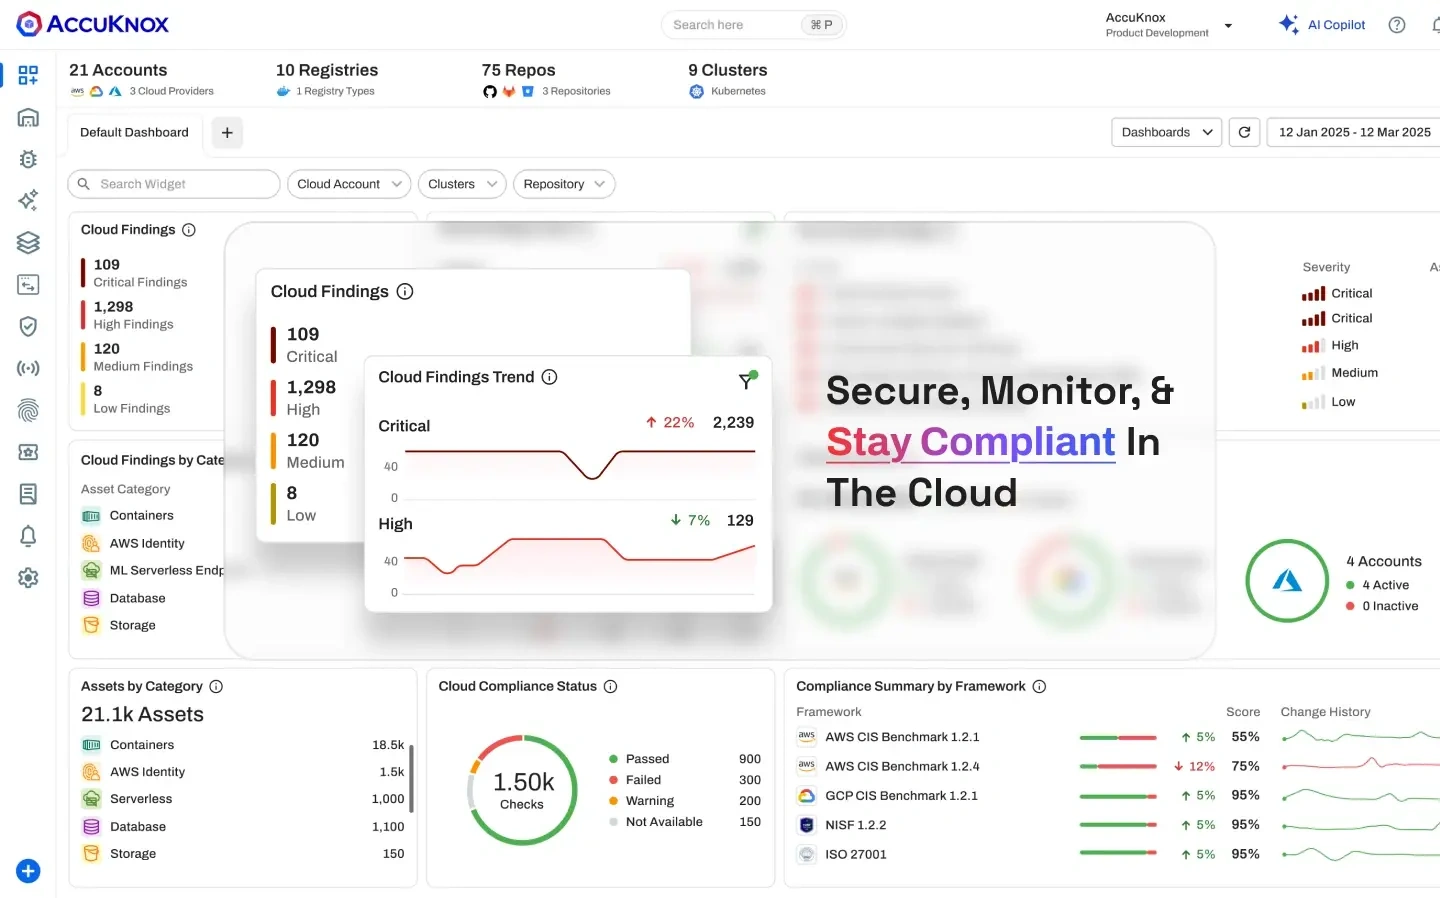
סריקות מגלות חולשות ותצורות שגויות, אך צוותי אבטחה עדיין צריכים להבין מה באמת נגיש, מה פועל בסביבת הייצור ומה דורש פעולה ראשונה. AccuKnox מחברת בין ממצאים מהקוד ומהענן לבין התנהגות עומס העבודה בזמן ריצה.
רצף עבודה מחובר — מהממצא ועד הטיפול.
פלטפורמה אחת. חמש שכבות הגנה.
בחרו שכבה כדי לראות מה היא מגינה עליו ואיך היא משתלבת בתהליך העבודה.
Secure Code
סריקות בתוך תהליך הפיתוח מרכזות ממצאים מהקוד, מהרכיבים ומהתצורה, ומחברות אותם לנכסים שנפרסים בפועל.
Secure Cloud
נראות מרוכזת של נכסים ותצורות מסייעת לעקוב אחר מצב האבטחה בסביבות ענן משתנות.
Secure Workloads
הגנה על עומסי עבודה נתמכים בקונטיינרים, Kubernetes, מכונות וירטואליות ו־Bare Metal, עם הקשר מהפעילות בזמן ריצה.
Secure Data, APIs & Secrets
חיבור בין גילוי APIs, איתור נתונים רגישים וניהול סודות, כדי לצמצם חשיפה ולבקר גישה לנכסים חשובים.
היצרן מציג DSPM בעמוד המוצר ובתיעוד העדכני, אך בחלק מדפי הקטלוג עדיין מופיע סימון Beta. נוודא את סטטוס הזמינות לגרסה ולמסלול הנבחרים לפני הצעה.
Secure AI
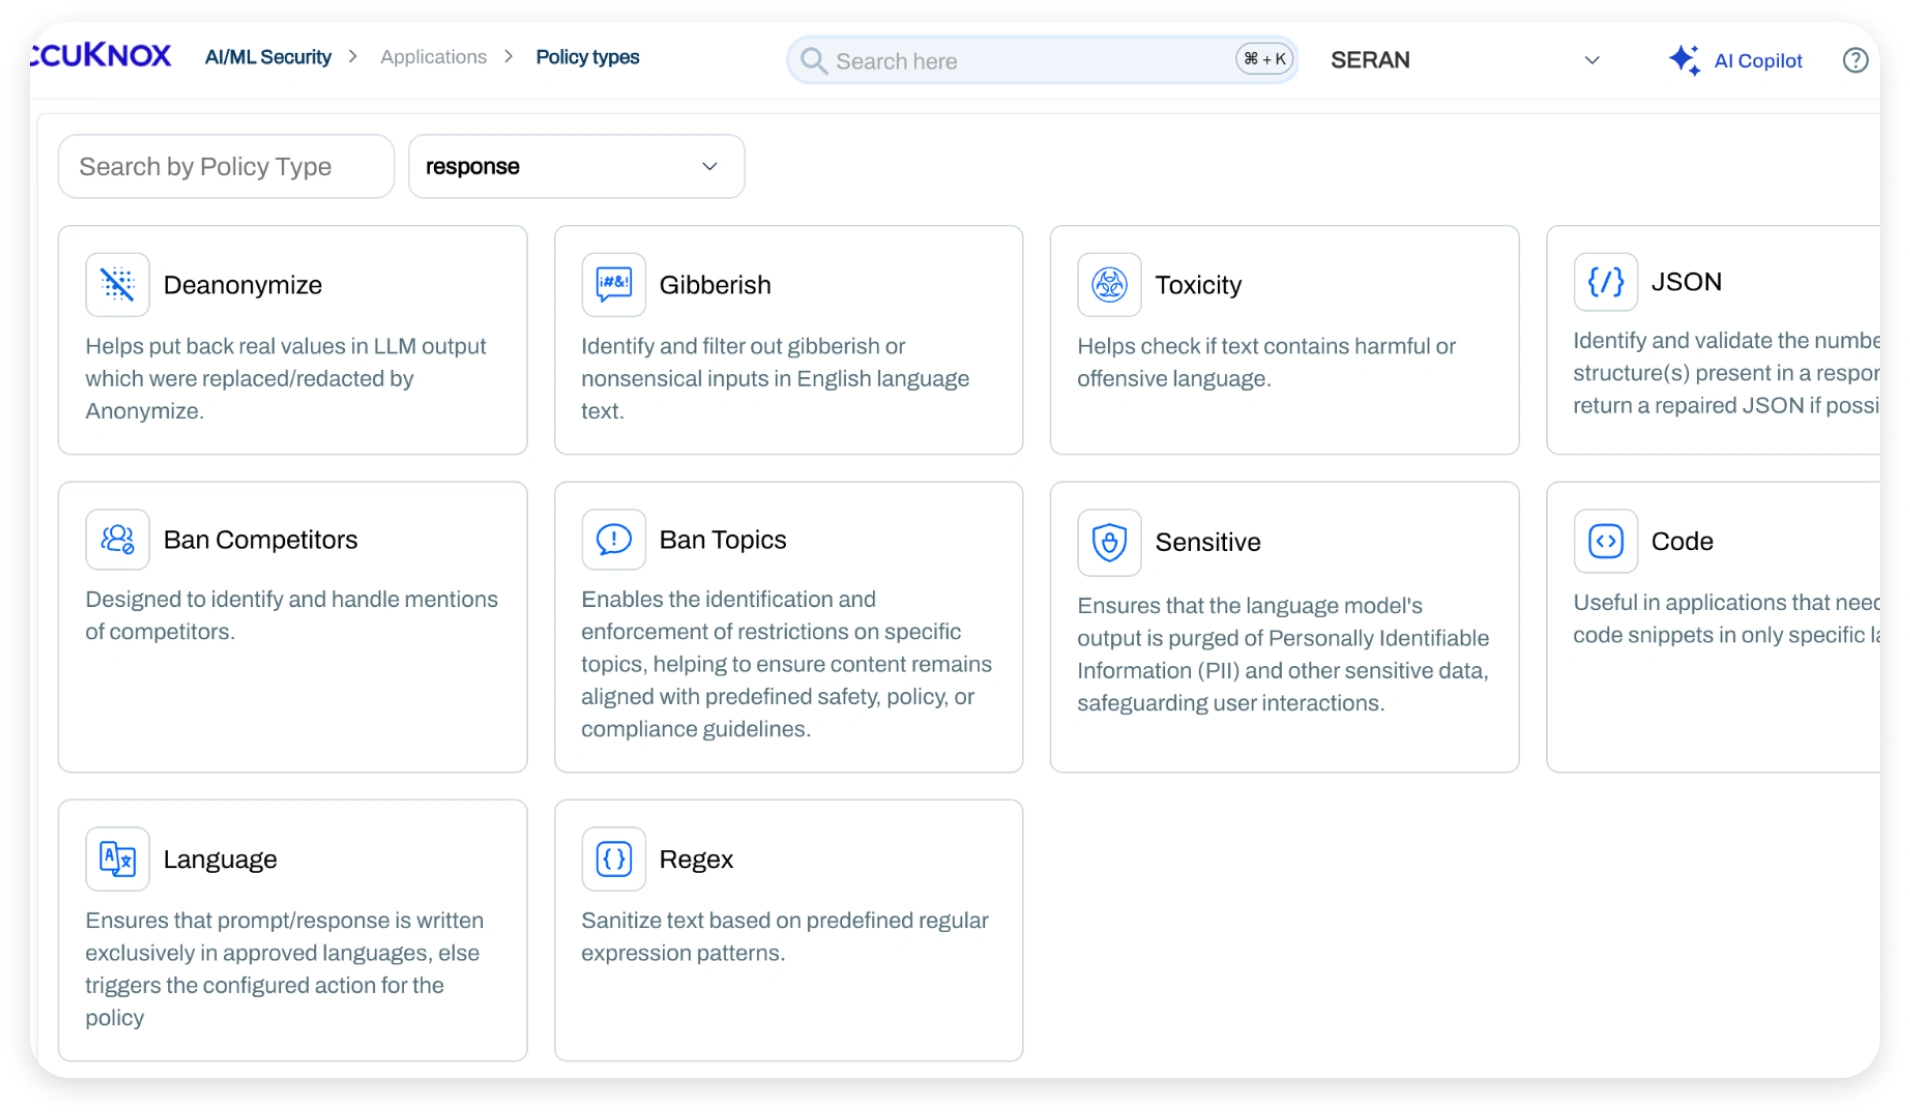
הרחבת רצף האבטחה לנכסי AI — מגילוי ומיפוי ועד בדיקת מודלים, הגנת Prompts ובקרה על פעילות סוכנים.
הבידול בזמן ריצה
AccuKnox משלבת טלמטריה באמצעות eBPF ואכיפה באמצעות Linux Security Modules בסביבות נתמכות. הצוות יכול ללמוד מהפעילות, לבדוק מדיניות ולהתקדם ממצב Audit לאכיפה מבוקרת.
צופים בפעילות עומס העבודה.
מזהים התנהגות והרשאות נדרשות.
בודקים ומאשרים מדיניות במצב Audit.
אוכפים מדיניות ועוקבים אחר התוצאה.
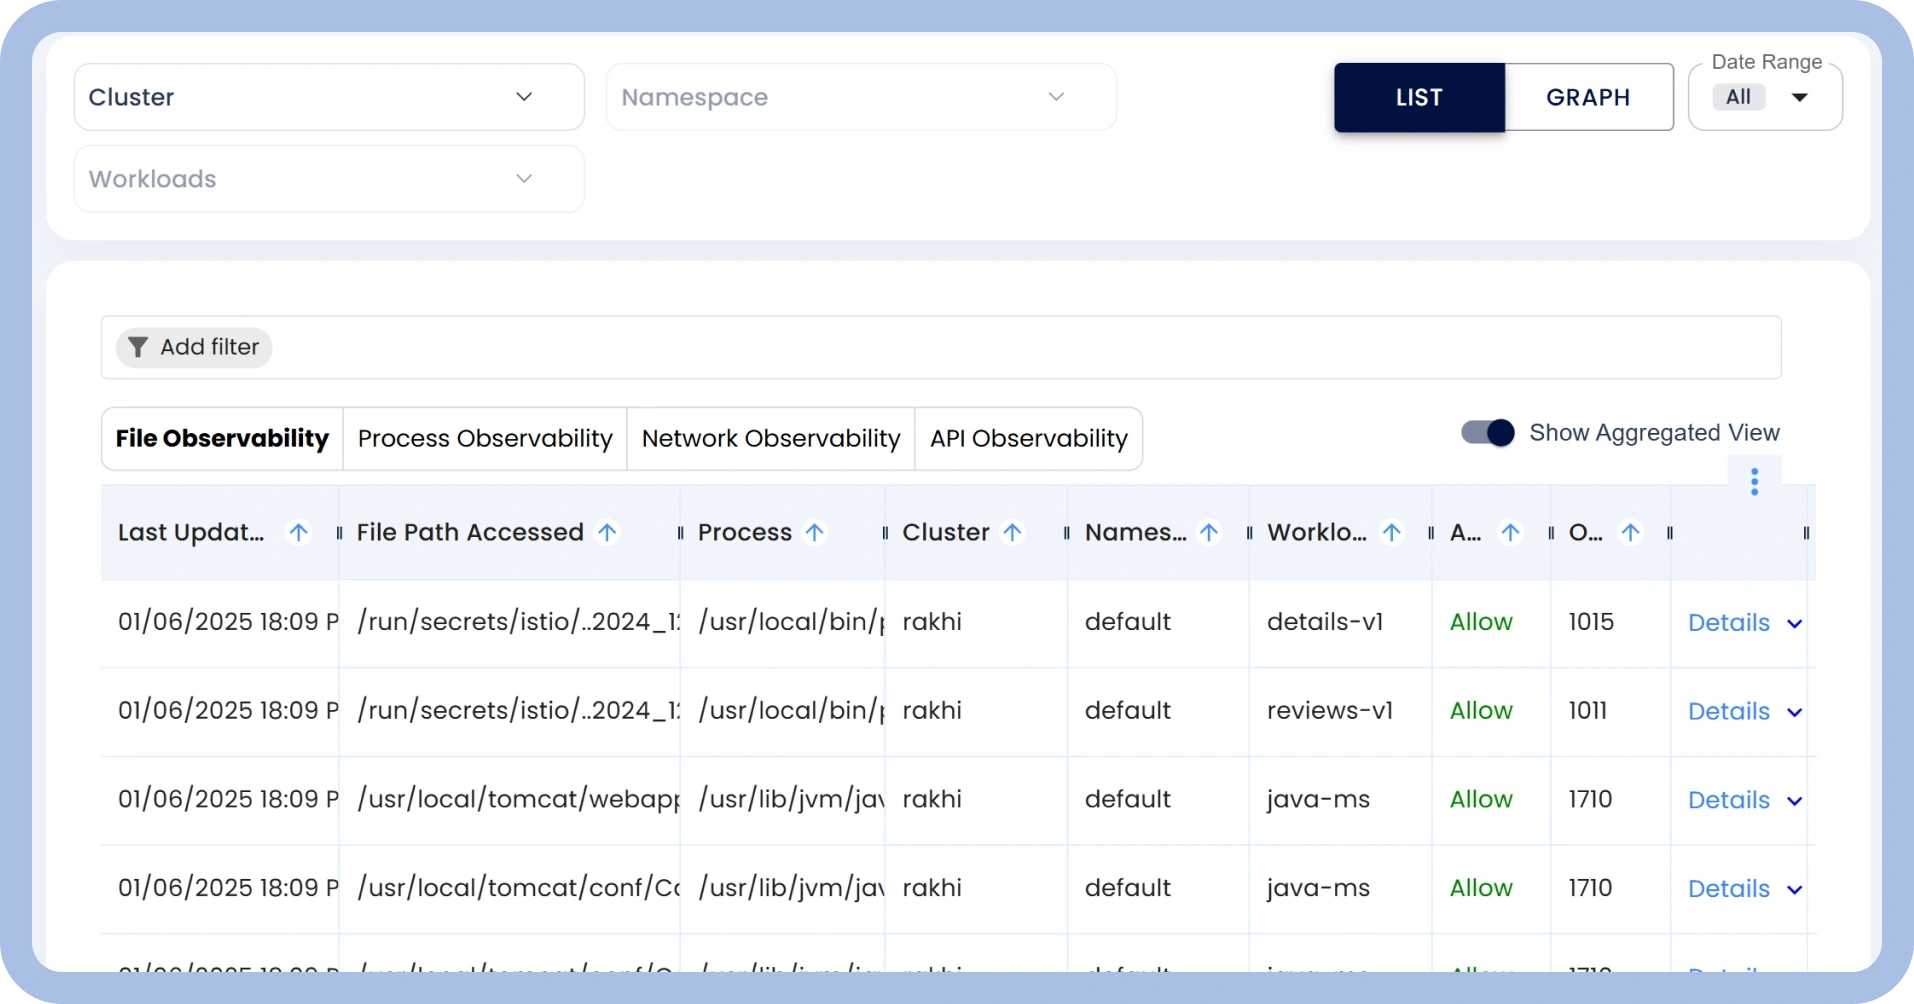
KubeArmor הוא פרויקט קוד פתוח שעליו נשענות יכולות Runtime מסוימות. הוא מספק בסיס לנראות ולאכיפה; יכולות הניהול, גילוי המדיניות והאינטגרציות של AccuKnox נבחנות בנפרד.
סריקה ללא סוכן מספקת נראות; אכיפת Runtime דורשת רכיבים וסביבה נתמכים. נבדוק התאמה למערכת ההפעלה, ל־Kernel ולתשתית שלכם.
CNAPP בשפה ברורה
שם מלא, משמעות ותועלת — בלי להניח שאתם מכירים כל ראשי תיבות.
Cloud Security Posture Management
איתור תצורות שגויות, מעקב אחר שינויים ומיפוי ממצאים למדיניות.
לפרטי היכולותKubernetes Security Posture Management
בדיקת הגדרות Cluster והקשחה כדי לצמצם סיכוני תצורה.
לפרטי היכולותCloud Workload Protection Platform
נראות והגנת Runtime לקונטיינרים, מכונות וירטואליות ועומסי עבודה נתמכים.
לפרטי היכולותApplication Security Posture Management
ריכוז ממצאי הקוד, הרכיבים והיישום וקישורם להקשר של הסביבה.
לפרטי היכולותData Security Posture Management
איתור וסיווג מידע רגיש, עם נראות למיקום הנתונים ולחשיפה שלהם.
היצרן מציג DSPM בעמוד המוצר ובתיעוד העדכני, אך בחלק מדפי הקטלוג עדיין מופיע סימון Beta. נוודא את סטטוס הזמינות לגרסה ולמסלול הנבחרים לפני הצעה.
לפרטי היכולותSecurity Information and Event Management
איסוף, קישור וניתוח אירועים כדי לתמוך בחקירה ובטיפול.
לפרטי היכולותSecrets Management · SCA · SBOM
ניהול פרטי גישה ומיפוי רכיבי תוכנה כדי לצמצם חשיפה לאורך תהליך הפיתוח.
לפרטי היכולותפריסה לפי הסביבה והמדיניות שלכם
השוו בין מיקום ה־Control Plane, נתיב המידע וסוג הסביבה המתאים לכל מודל.
| מודל פריסה | SaaS | בענן שלכם | On-Premises | Air-Gapped |
|---|---|---|---|---|
| מיקום הניהול | בענן של AccuKnox. | בחשבון הענן שלכם. | על השרתים שלכם. | בתוך הרשת המבודדת שלכם. |
| זרימת מידע | תוצאות הסריקה נשלחות לסביבת הניהול של היצרן. | נתוני האבטחה נשארים בחשבון; נמשכים עדכוני מוצר. | ניהול וטלמטריה מקומיים; עדכונים נמשכים לפי הפריסה. | ללא תעבורה יוצאת או Call-home במודל המבודד. |
| למי מתאים | ארגונים שמעדיפים ניהול כשירות והערכת התאמה מהירה. | ארגונים עם דרישות מיקום ושליטה בנתונים. | ארגונים שרוצים ניהול בתוך מרכז הנתונים. | סביבות עם דרישות בידוד מחמירות. |
הסיכום מתאר את מודלי היצרן. חיבורים חיצוניים, עדכונים, תכונות ורכיבים נתמכים יוגדרו בתכנון הפריסה.
הערך לצוותים שלכם
בחרו צוות כדי לראות את הצורך, את אופן העבודה ואת הערך בפועל.
נכסים וממצאים מפוזרים על פני מספר עננים.
מרכזים מלאי, בודקים תצורות וממפים ממצאים למדיניות ולהקשר.
תמונה מרוכזת ותעדוף ברור יותר של הסיכונים.
ממצאים מהפיתוח אינם תמיד מתחברים לנכס שפועל בייצור.
משלבים סריקות ב־CI/CD ומקשרים קוד, רכיבים, תמונות וסביבת Runtime.
יכולת לתקן מוקדם ולשמור את ההקשר לאחר הפריסה.
Clusters ועומסי עבודה משתנים, והמדיניות צריכה להתאים לפעילות.
בודקים תצורות, לומדים התנהגות ומתקדמים מ־Audit לאכיפת מדיניות והפרדת תקשורת.
בקרה על פעילות עומסי העבודה בלי להסתפק בעוד רשימת התראות.
מודלים, Prompts וסוכנים מוסיפים סוגי נכסים ופעולות חדשים.
מגלים נכסי AI, בודקים מודלים ומגדירים Guardrails ובקרות לסוכנים לפי היכולות הזמינות.
נראות ובקרה על שימוש ב־AI, גישה למידע ופעולות סוכנים.
תאימות, תיעוד וחיבור לסביבה
קישור ממצאים למסגרות ולבקרות רלוונטיות.
דוחות, טלמטריה ותיעוד לתהליכי ביקורת.
חיבור לכלי ענן, DevOps, ניהול תקלות ואבטחה נתמכים.
שקיפות טכנולוגית סביב KubeArmor, לצד יכולות הפלטפורמה הארגונית.
מיפוי לבקרות אינו מהווה הסמכה של הארגון. היקף הכיסוי והאינטגרציות ייבדקו מול סביבתכם.
ACCUKNOX × CYBERLION
נבחן את סביבת הענן, תהליכי הפיתוח, עומסי העבודה ויישומי ה־AI שלכם, ונמפה את מודולי AccuKnox המתאימים לתשתית ולמודל הפריסה הנדרש.