Enterprise
לצוותים שמבקשים לשלב מודיעין בחקירה ובהגנה הארגונית.
- IOFA Feeds וחקירה מתקדמת.
- API, העשרה וייצוא לפי המנוי.
- ניטור ואוטומציה בתהליכים קיימים.
SILENT PUSH × CYBERLION | PREEMPTIVE CYBER DEFENSE
Silent Push מאפשרת לצוותי אבטחה לחשוף תשתיות זדוניות, לזהות סימנים מוקדמים לפעילות עוינת ולהבין קשרים בין נכסים דיגיטליים — כדי לפעול מוקדם יותר.
מודיעין מקדים. הקשר רחב. דרך ברורה לפעולה.
נקודת פתיחה לחקירה. מכאן בודקים את התשתית ואת הנכסים הקשורים אליה.
בחרו צומת וגלו את הקשר
המחשה בלבד · נתונים פיקטיביים
מאינדיקטור אחד לתמונה רחבה
בחרו שלב וראו איך פיסות מידע מתחברות לחקירה שאפשר לפעול לפיה.
Domain או IP הם נקודת הפתיחה. מחפשים תשתיות שעשויות להיות קשורות לפעילות עוינת.
DNS, WHOIS, תעודות ותוכן אינטרנטי חושפים קשרים שאינם נראים בבדיקה של נכס בודד.
משווים את הממצאים לדפוסי ניהול והתנהגות של גורמי איום, ובוחנים אילו קשרים דורשים העמקה.
אינדיקטורים והקשר עוברים לחקירה, לניטור או לתהליכי הגנה באמצעות Feeds ו־API, בהתאם למדיניות הארגון.
התרשים מסביר תהליך אפשרי. הוא אינו סריקה חיה או תוצאה מתוך מערכת לקוח.
מודיעין מסורתי מתבסס פעמים רבות על תשתית שכבר נצפתה בפעילות זדונית. Silent Push מאפשרת לחקור גם את הדרך שבה גורמי איום בונים ומנהלים את התשתית שלהם, ולזהות נכסים רלוונטיים מוקדם יותר.
תצוגת מוצר אמיתית · Light Mode
Total View מרכזת את ההקשר סביב נכס: נתוני DNS, רישום, תעודות והיסטוריית הזנות מודיעין. בחרו אזור במסך כדי להבין מה רואים.
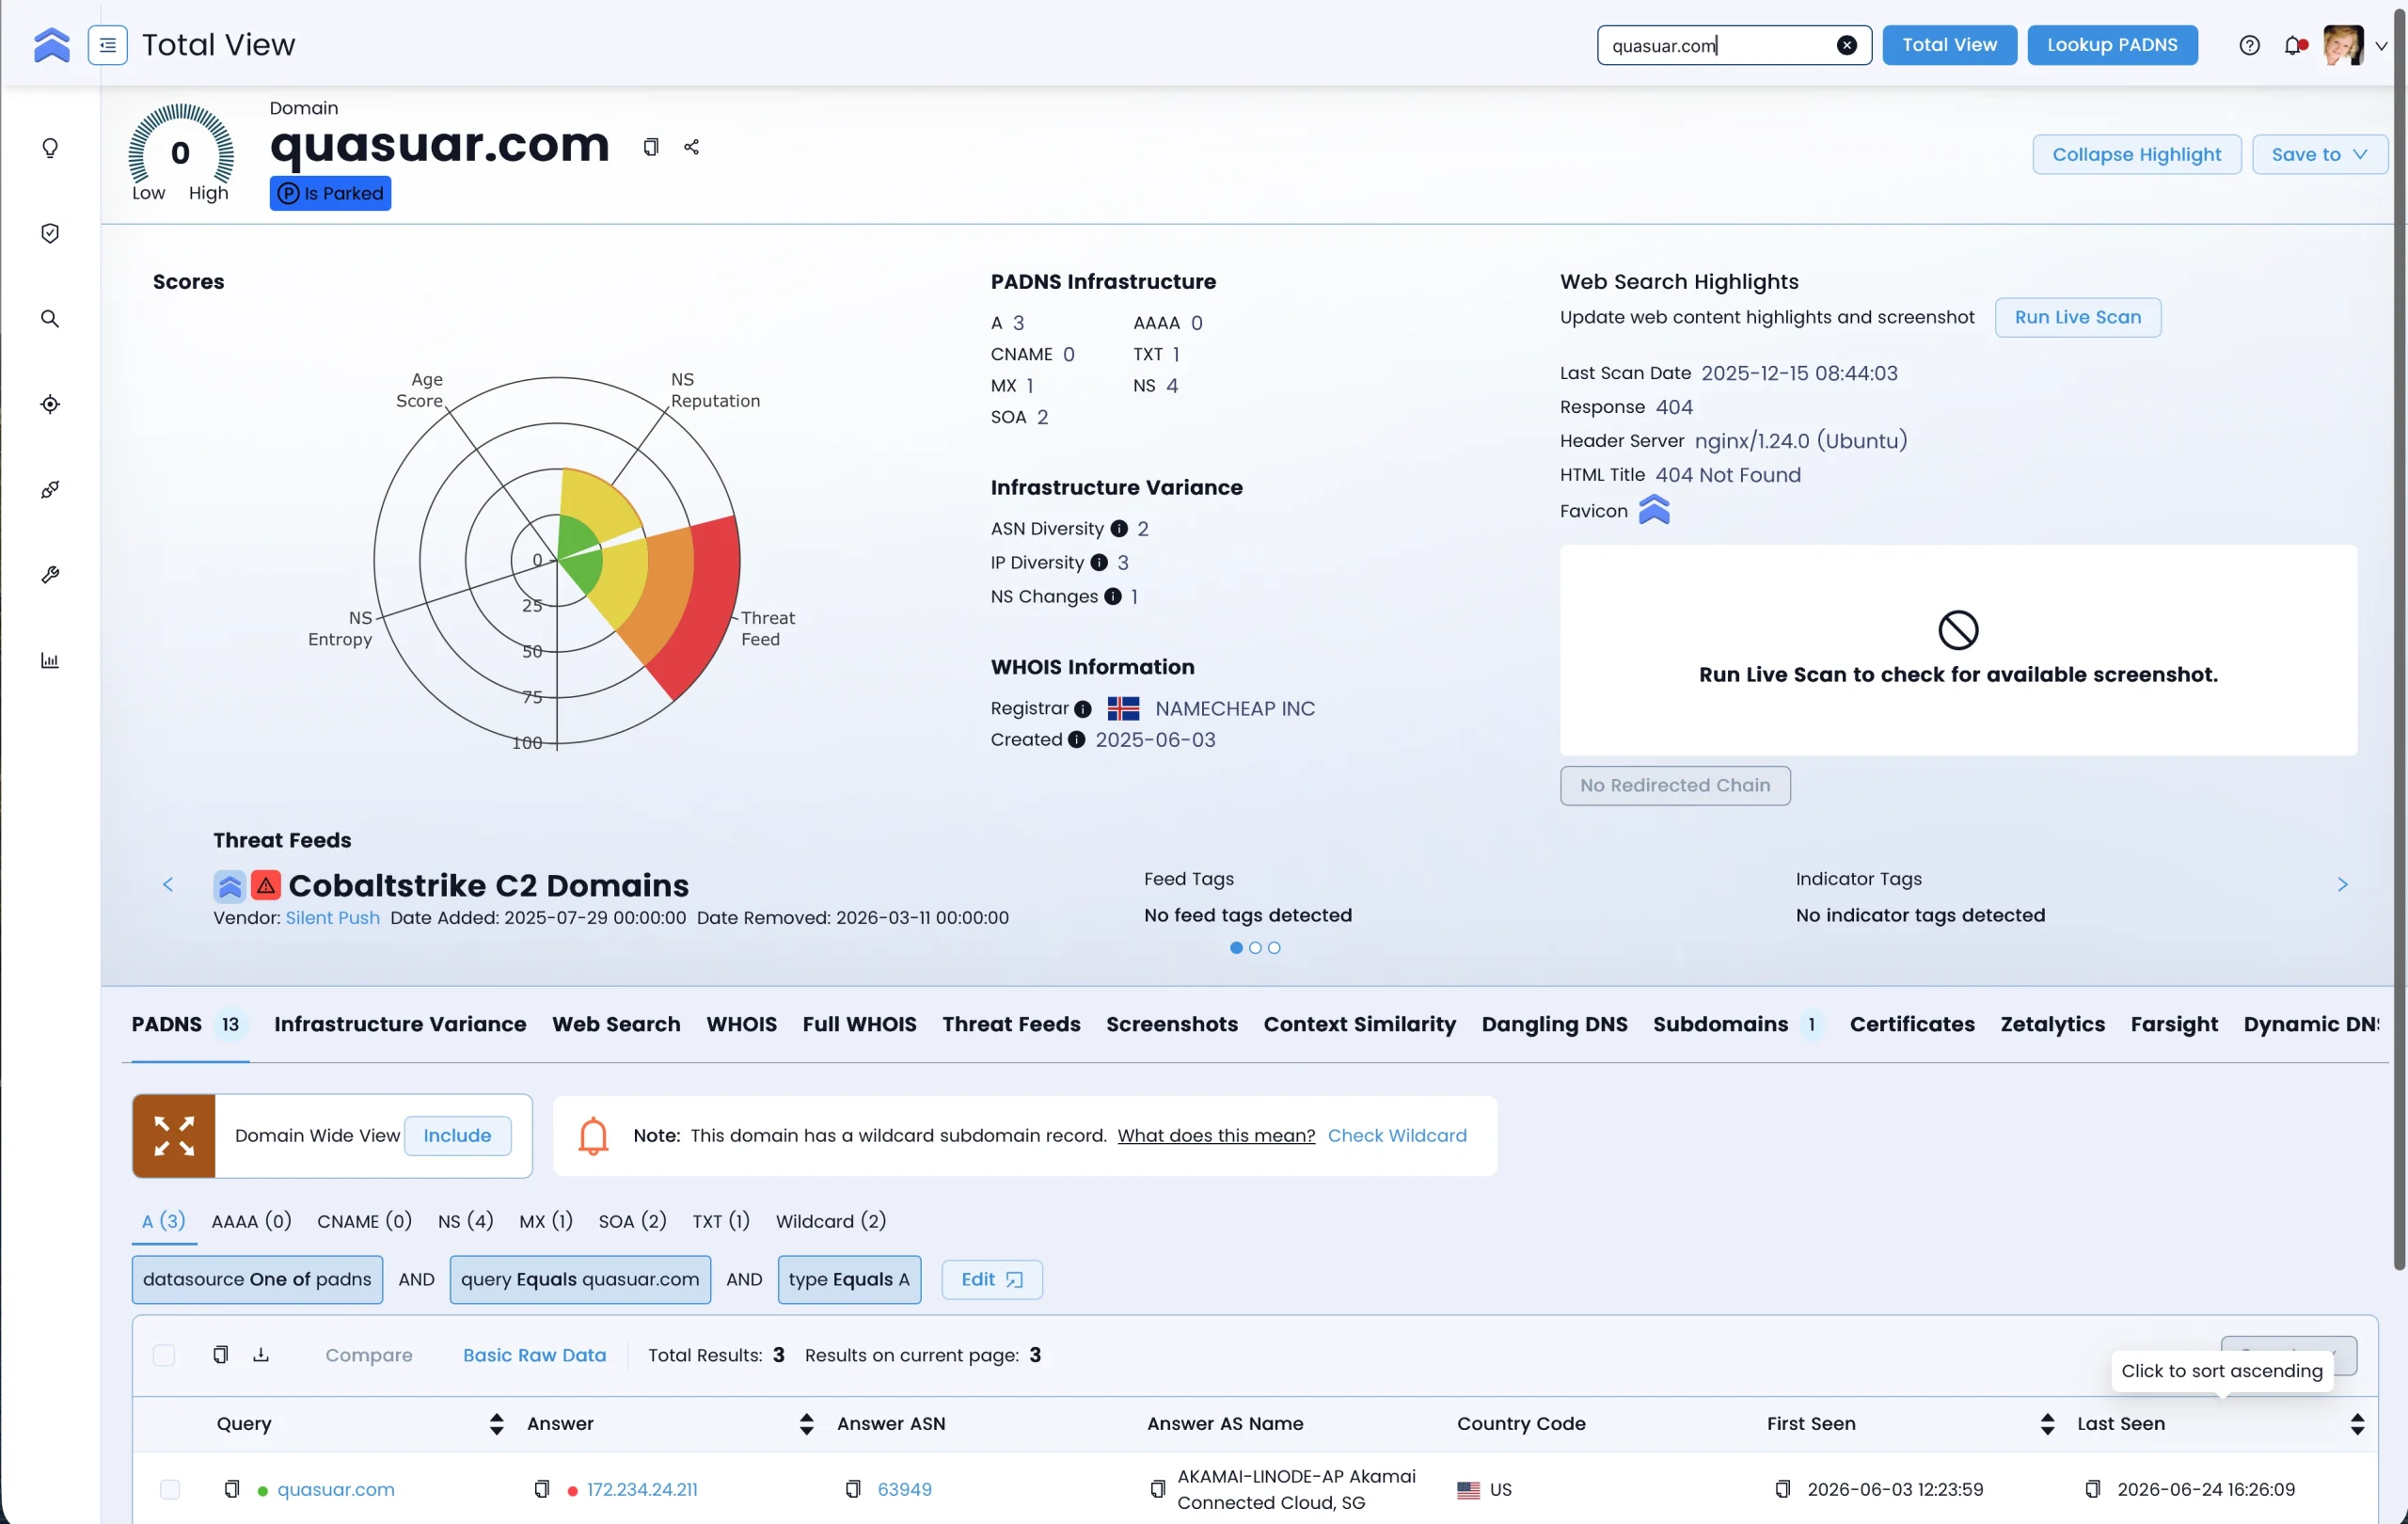
צילום רשמי מתיעוד Silent Push: דוגמת Total View במצב בהיר. ההדגשות נוספו כאן להסבר, ואינן חלק מהממשק.
פרטי הנכס, היסטוריית רישום ומאפייני התשתית מוצגים באותה תצוגה.
במובייל מוצג אזור ממוקד. אפשר לפתוח את הצילום המלא ולבחון את הפרטים.
למקור בתיעוד היצרןפלטפורמה אחת. תהליכי עבודה מחוברים.
Indicators of Future Attack — IOFA™ הם דומיינים וכתובות IP המזוהים כחלק מתשתית של גורמי איום עוד בשלבי ההכנה. זו יכולת מודיעינית בתוך הפלטפורמה, שמסייעת לצוותים לבחון פעולה מוקדמת.
ארבעה אזורי עבודה, לכל שלב בחקירה. בחרו אזור כדי לראות את היכולות הרלוונטיות.
בדיקת אינדיקטורים, חקירת הזנות והעברת ממצאים למערכות ולצוותים.
להעמקה ביכולותחיפושים, שאילתות ו־Pivots שחושפים קשרים ודפוסי פעילות לאורך זמן.
להעמקה ביכולותיכולות ייחוס והקשר נוספות מסייעות לבחון את מקורות התעבורה ואת הקשרים לתשתית.
להעמקה ביכולותאלה אזורי עבודה ויכולות באותה פלטפורמה, ולא ארבעה מוצרים נפרדים. הכיסוי והגישה לנתונים תלויים במסלול ובהרשאות.
01 / THREAT HUNTING
משלבים נתוני DNS, WHOIS, תעודות ותוכן כדי ליצור Fingerprints ולחפש נכסים נוספים עם מאפיינים דומים. כך חקירה של אינדיקטור אחד יכולה להתרחב למפת תשתית.
המחשה בלבד · נתונים פיקטיביים
המחשה בלבד · נתונים פיקטיביים
02 / BRAND PROTECTION
מזהים Domains דומים, Typosquatting והעתקה של נכסים דיגיטליים. ניטור DNS ונכסי הארגון מסייע לעקוב אחר התחזות, קמפיינים ושינויים שדורשים בדיקה.
דמיון בשם אינו הוכחה לפעילות זדונית. משלבים תוכן, רישום ותשתית לבחינת ההקשר.
מה הצוות שלכם צריך לגלות?
יכולות המערכת תומכות בהחלטות הארגון; אין הבטחה לגילוי של כל תקיפה או למניעה מוחלטת.
03 / AUTOMATED INTELLIGENCE
IOFA Feeds ו־API מאפשרים להזרים Indicators והקשר לכלי SIEM, SOAR ו־TIP, להעשיר התראות ולחבר את הממצאים לתהליכים הקיימים.
SILENT PUSH · ILLUSTRATIVE FEED
portal.exampleהקשר מצורף192.0.2.24לבדיקת הצוותתהליך המחשה, ללא חיבור חי. אינטגרציות, פורמטי ייצוא ופעולות אוטומטיות נבדקים לפי הכלים, הרישוי ומדיניות הארגון.
לצוותים שמבקשים לשלב מודיעין בחקירה ובהגנה הארגונית.
גישה חינמית ראשונית לנתונים ולכלי החקירה של Silent Push.
ההרשמה נפתחת באתר Silent Push. היקף הגישה כפוף לתנאי היצרן.
נקודת המבט של CyberLion
נבחן יחד מה תרצו לגלות, אילו נתונים חסרים בתהליך הקיים ואיך לבדוק את התאמת Silent Push לסביבה ולצוות שלכם.
CTI, חקירת אירועים, הגנת מותג או העשרת מערך האבטחה.
ממקדים את השאלות ואת תרחישי העבודה שחשוב לכם לראות.
מסייעים ללקוחות ולשותפים בבחינת היכולות וההתאמה הטכנולוגית.
SILENT PUSH × CYBERLION
גלו כיצד Silent Push יכולה להשתלב באסטרטגיית מודיעין האיומים וההגנה של הארגון שלכם.